-
Creado por
 Beatriz De la Blanca Sanchez, actualizado por última vez por Sergio Puche García el oct 27, 2025
1 min de lectura
Página en desarrollo.
Descripción
Las versiones afectadas de git presentan un problema al interpretar rutas de submódulos que contienen un retorno de carro (CR). Este problema puede ser aprovechado para ejecutar scripts a través de enlaces simbólicos incluidos en el submódulo de manera inadvertida.
Productos y versiones afectadas
Git
| Versiones afectadas | Versiones resueltas |
|---|---|
| 2.43.6 y anteriores | |
| 2.44.0 - 2.44.3 | 2.44.4 |
| 2.45.0 | 2.45.4 |
| 2.46.0 - 2.46.3 | 2.46.4 |
| 2.47.0 - 2.47.2 | 2.47.3 |
| 2.48.0 - 2.48.1 | 2.48.2 |
| 2.49.0 | 2.49.1 |
| 2.50.0 | 2.50.1 |
Fuente; https://github.com/git/git/security/advisories/GHSA-vwqx-4fm8-6qc9 y https://nvd.nist.gov/vuln/detail/CVE-2025-48384
Microsoft Visual Studio
Otros productos que usan git internamente, o se derivan de él, pueden estar afectados. Un ejemplo es Visual Studio.
La vulnerabilidad ha sido resuelta en Microsoft Visual Studio en las siguientes actualizaciones:
- Update 17.14.8 for Visual Studio 2022
- Update 17.12.10 for Visual Studio 2022
- Update 17.10.17 for Visual Studio 2022
- Update 17.8.23 for Visual Studio 2022
- Update 16.11.49 for Visual Studio 2019
- Update 15.9.75 for Visual Studio 2017
Análisis de la vulnerabilidad
https://www.helpnetsecurity.com/2025/08/26/git-vulnerability-exploited-cve-2025-48384/
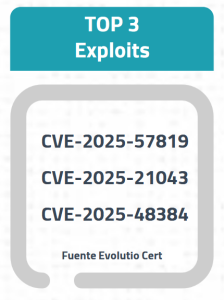
Informe de Evolutio CERT del 19 de septiembre de 2025.