Una reciente vulnerabilidad descubierta en Mongo permite el acceso a claves e información sensible de las instancias de Mongo. Esta vulnerabilidad tiene un exploit público (PoC) en Github y está siendo explotada en internet. En los avisos de CISA (EEUU) y CCN-CERT (AAPP españolas) se solicita su remediación inmediata.
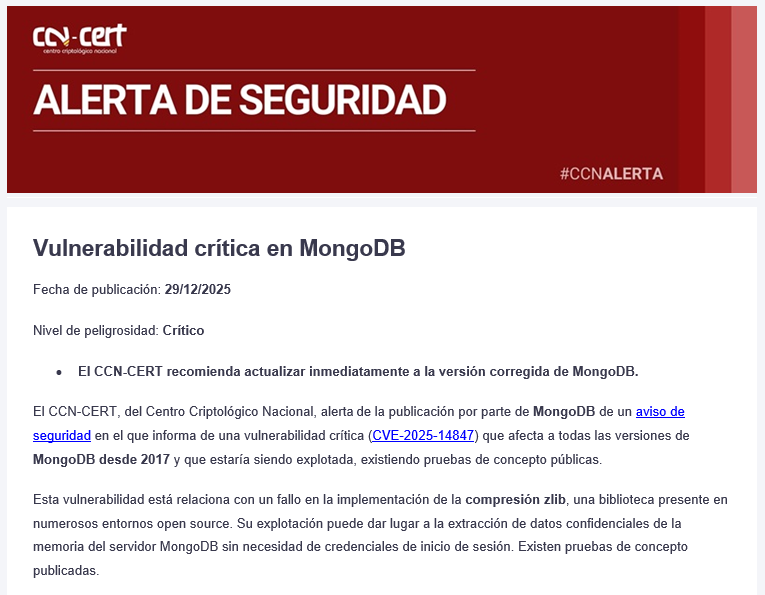
Según nuestro procedimiento de seguridad de gestión de parches y vulnerabilidades (véase https://www.upv.es/entidades/asic/normativa-interna/), la prioridad asignada a esta vulnerabilidad es ACTÚA AHORA (plazo 24h).
Fuentes;
Utilice esta tabla para identificar las versiones MongoDB afectadas;
| Versiones MongoDB afectadas | Versiones MongoDB solucionadas |
|---|---|
| Upgrade to 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32, or 4.4.30. |
Fuente; https://jira.mongodb.org/browse/SERVER-115508
Servidores MongoDb Linux y Windows;
mongod --version |
En el caso de servidores Windows, si el comando no ha sido reconocido vaya al directorio de instalación;
cd "C:\Program Files\MongoDB\Server\7.0\bin" mongod --version |
Clientes MongoDB Linux y Windows;
Shell moderno;
mongosh --version |
Shell antiguo;
mongo --version |
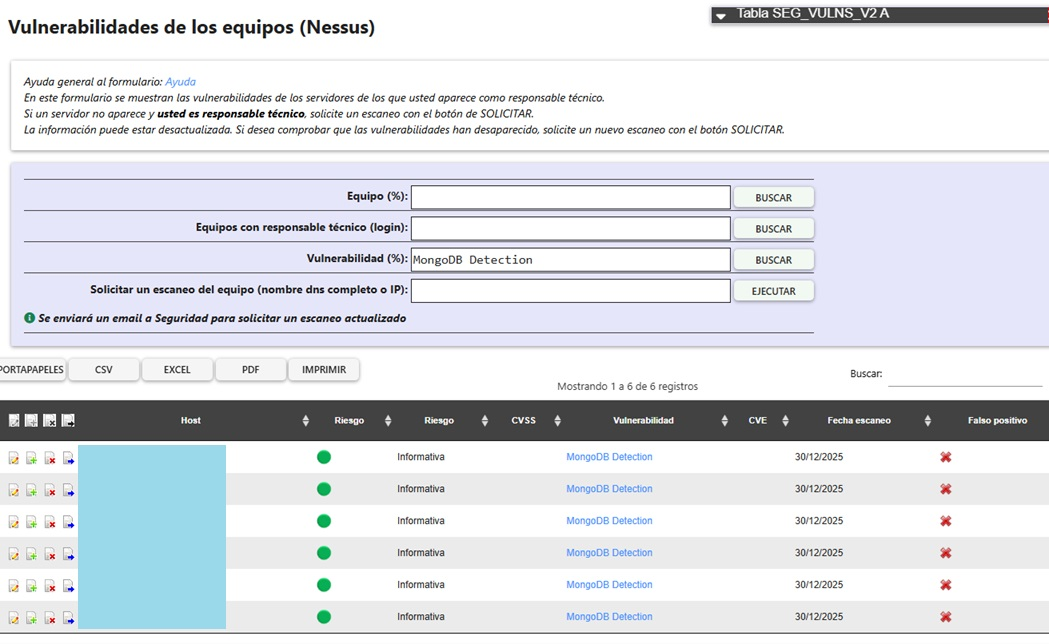
Si dispone de acceso a la aplicación de inventario interna, utilice el formulario "Vulnerabilidades. Listado de vulnerabilidades en equipos". En este formulario busque exactamente "MongoDB Detection"
Obtendrá la lista de equipos de su responsabilidad en los que se ha detectado una instancia de MongoDB;
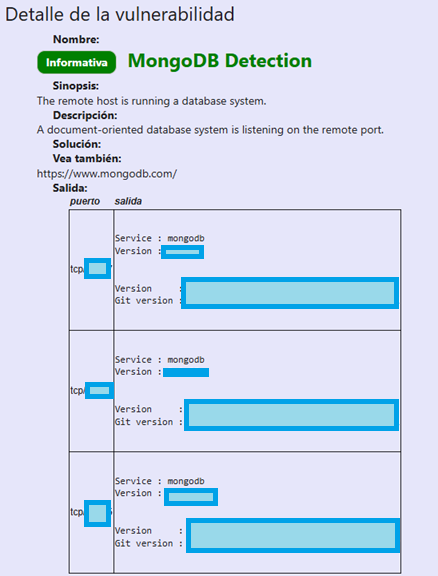
Acceda al detalle de la vulnerabilidad para comprobar si la versión está afectada por la vulnerabilidad;
La solución recomendada por el fabricante es instalar el parche que lo soluciona.
Existe una medida de mitigación si la instalación de la actualización no es posible a corto plazo; consiste en deshabilitar la compresión zlib en el servidor.