En el equipo de ciberseguridad del ASIC hemos tenido conocimiento de esta vulnerabilidad que está siendo explotada activamente contra administraciones públicas españolas. Se recomienda encarecidamente el seguimiento de estas instrucciones para protegerse contra estos ataques.
Suscríbase a esta página de la wiki para estar al tanto (botón "Seguir(W)" en la barra de arriba). |
La manera más fácil es revisar la lista de programas instalados y comprobar las versiones de .Net framework;
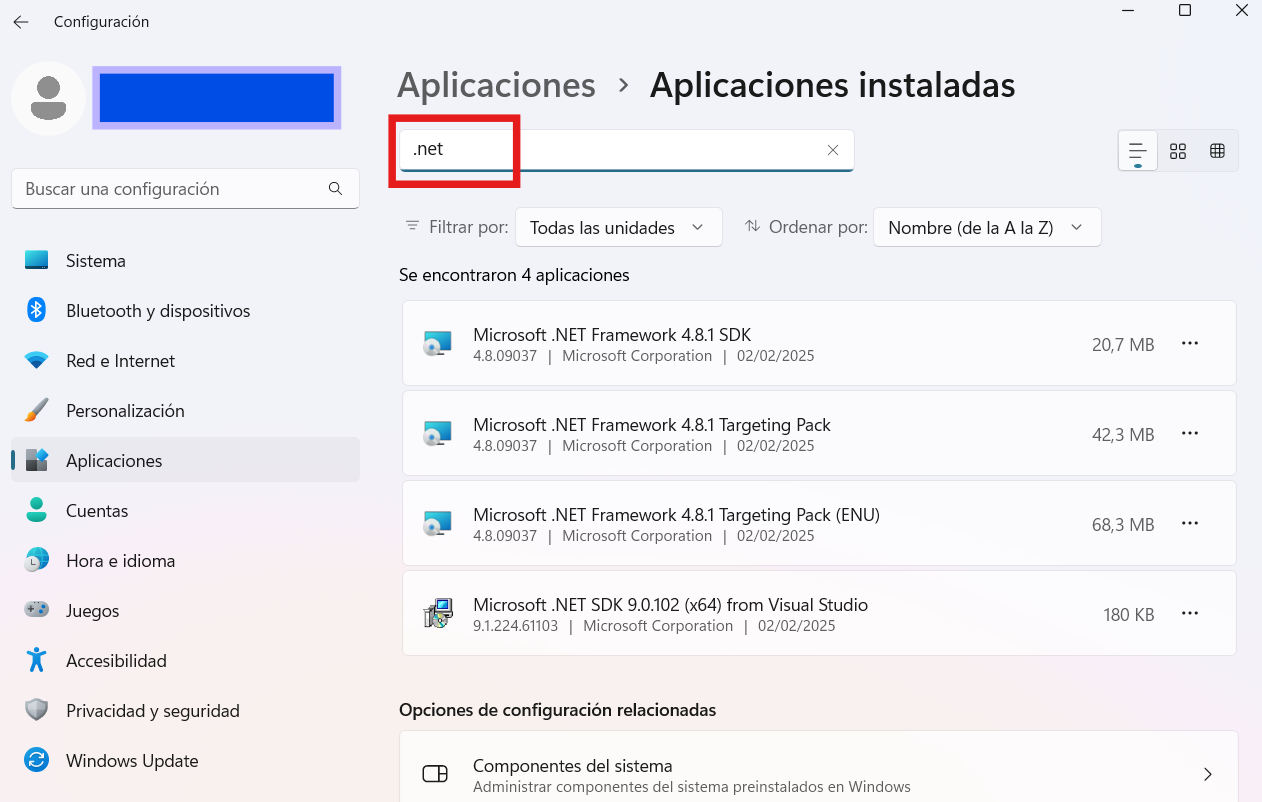
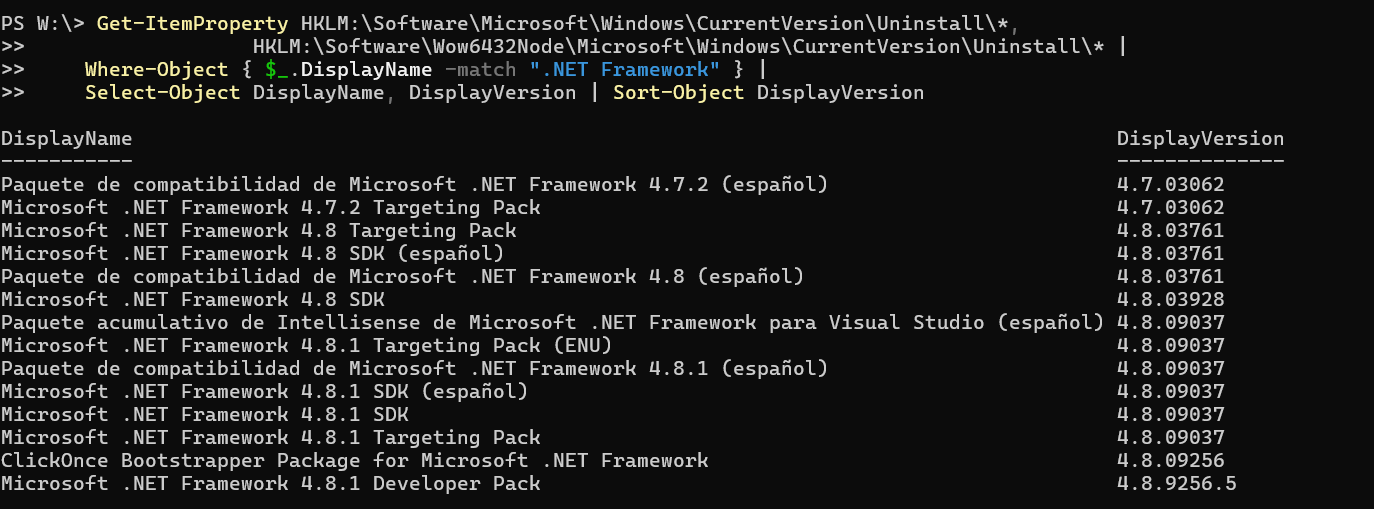
Puede realizar la misma comprobación por línea de comandos:
Get-ItemProperty HKLM:\Software\Microsoft\Windows\CurrentVersion\Uninstall\*,
                   HKLM:\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\* |
     Where-Object { $_.DisplayName -match ".NET Framework" } |
Select-Object DisplayName, DisplayVersion | Sort-Object DisplayVersion |
Ejemplo de ejecución;
El primer paso consiste en instalar las actualizaciones de Windows pendientes o comprobar que está actualizado.
Win + I para abrir Configuración.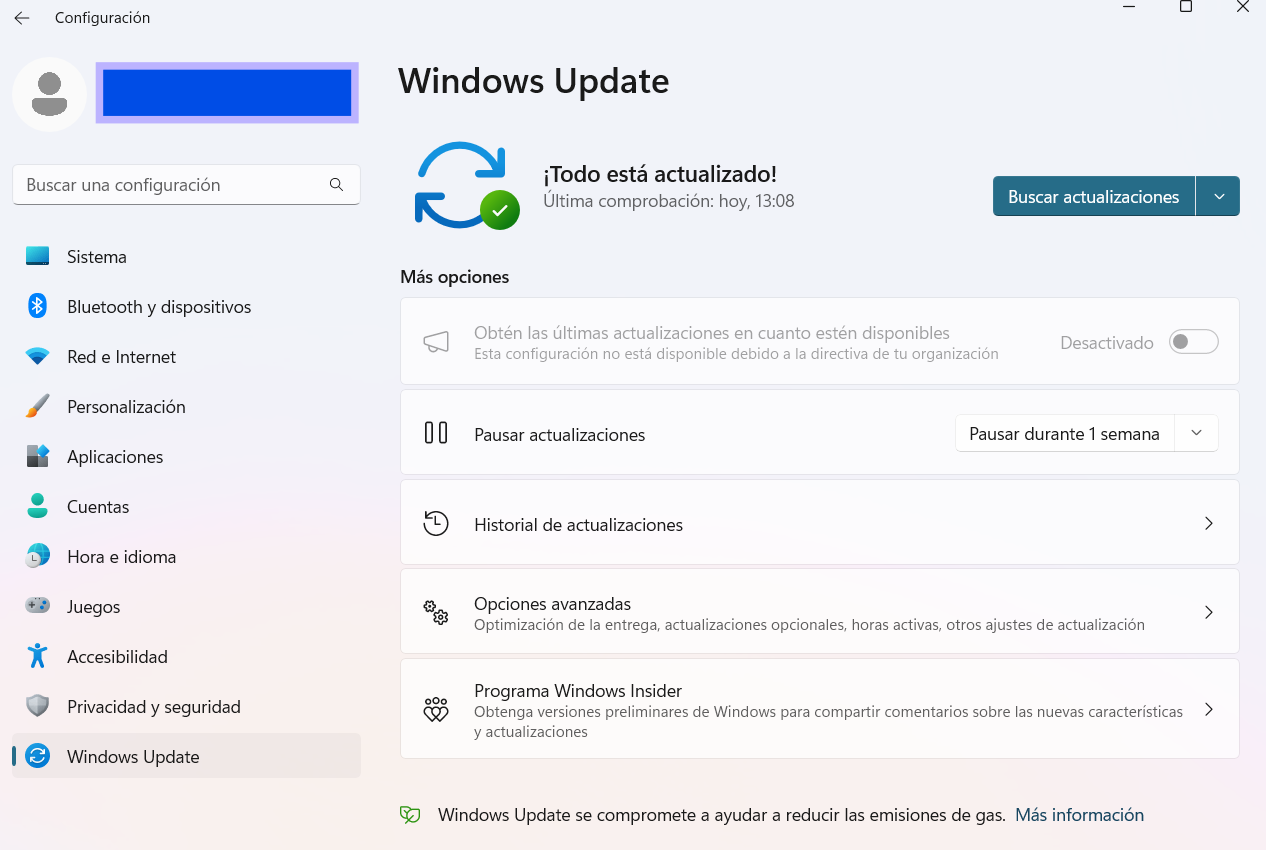
El componente .Net framework es un componente incluido en el núcleo de Windows, que sube automáticamente de versión al actualizar el sistema operativo.
Sin embargo, es posible tener distintas versiones de .Net Framework a la vez en el equipo. Esto sucede por ejemplo, al instalar un programa que necesita una versión específica de net framework y que lo instala durante el asistente de instalación. En casos como éste el componente .Net framework no se actualiza automáticamente.
Por ello, para protegerse de este ataque siga estos pasos:
x86 para 32 bitsx64 para 64 bitsSeguir las prácticas de seguridad recomendadas ayuda a mitigar o eliminar este problema y otros de igual naturaleza que puedan surgir en el futuro.