Página en desarrollo. Suscríbase a esta página para estar al tanto de las novedades.
El 17 de enero de 2025 recibimos avisos de CSIRT y del INCIBE con la advertencia sobre rsync.
Rsync, ampliamente utilizado para la sincronización y copia de archivos en sistemas Linux y Unix, enfrenta múltiples vulnerabilidades críticas, según informa el Instituto Nacional de Estándares y Tecnología (NIST) a través de su Base Nacional de Datos de Vulnerabilidades (NVD). Entre estas, destaca la CVE-2024-12084, calificada con una puntuación CVSS de 9.8, lo que la convierte en una amenaza de máxima gravedad.
El problema más crítico, CVE-2024-12084, es un desbordamiento de búfer en el demonio de Rsync que podría permitir a atacantes remotos ejecutar código arbitrario en los sistemas afectados. Otras vulnerabilidades incluyen filtración de información sensible, condiciones de carrera y escritura de archivos en ubicaciones no autorizadas. Estas fallas afectan a las versiones de Rsync hasta la 3.3.0 y anteriores, según detalla INCIBE-CERT. Los atacantes podrían aprovechar estas vulnerabilidades para comprometer servidores, obtener acceso no autorizado o alterar datos en sistemas críticos.
Para mitigar estos riesgos, los desarrolladores de Rsync han publicado actualizaciones que corrigen las vulnerabilidades identificadas. Se recomienda encarecidamente a los administradores de sistemas actualizar a la versión más reciente disponible, que puede descargarse desde el sitio oficial del proyecto. Adicionalmente, es crucial revisar la configuración de seguridad de Rsync, evitando configuraciones inseguras que puedan ser explotadas, como la exposición del demonio a redes públicas.
El CERT Coordination Center (CERT/CC) también enfatiza la importancia de aplicar estas correcciones de inmediato, dado el amplio uso de Rsync en entornos empresariales y la alta probabilidad de explotación de estas vulnerabilidades en caso de no aplicar las actualizaciones.
Sistemas Linux y Mac con rsync instalado:
AFECTADO: rsync versiones 3.3.0 (incluido) y anteriores |
SOLUCIONADO; rsync versión 3.4.0 (incluido) y posteriores |
¡¡OJO!! Para las distribuciones Linux que usan backporting véase las instrucciones que siguen más adelante.
Según la página oficial de Ubuntu (https://ubuntu.com/security/CVE-2024-12084), las distribuciones afectadas por este problema son;
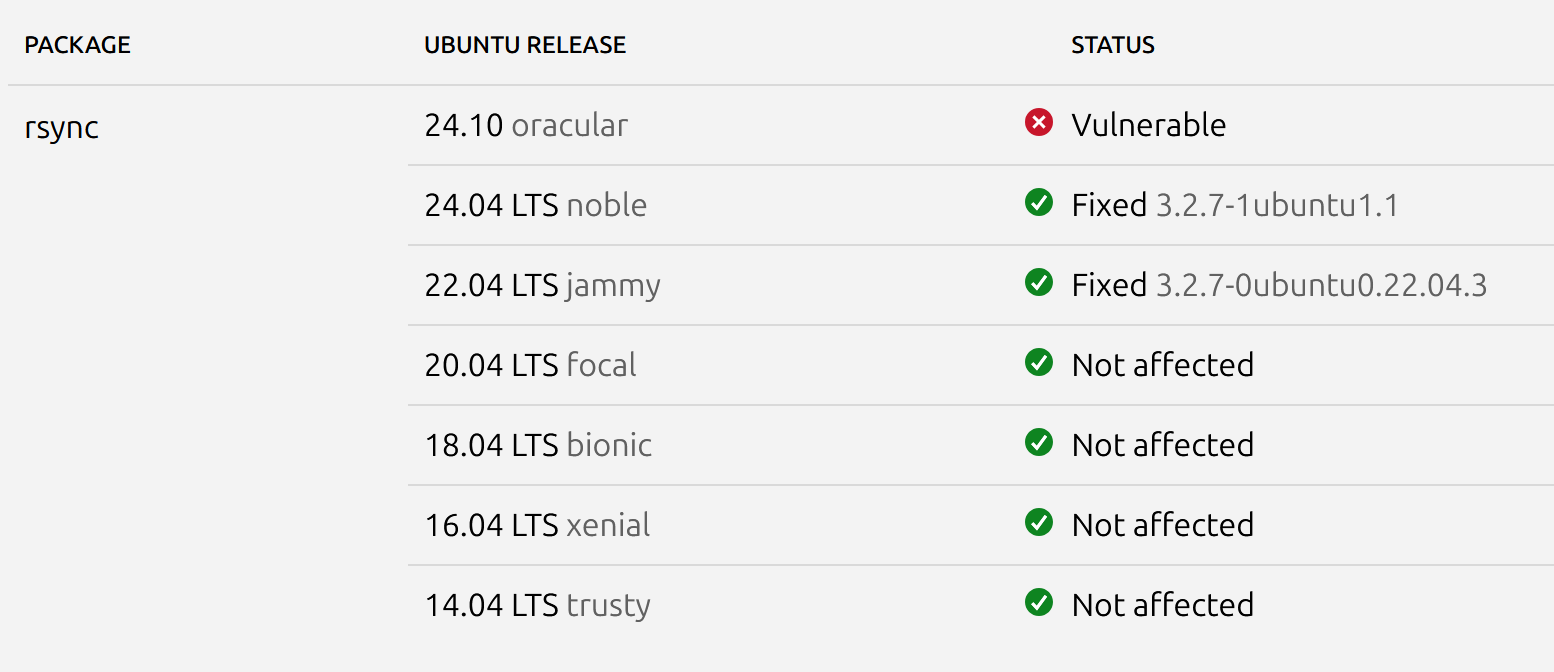
Por lo tanto, la distribución OpenGnsys no está afectada.
El fabricante de rsync ha publicado parches para esta vulnerabilidad. La solución consiste en instalar la última versión de rsync.
Ejemplo de cómo actualizar en Debian / Ubuntu y derivados:
$ sudo apt update $ sudo apt upgrade rsync -y |
Cómo actualizar en RHEL, CentOs, Rocky y derivados:
[vagrant@Rocky9 ~]$ sudo dnf check-update [vagrant@Rocky9 ~]$ sudo dnf update --security -y |
Compruebe primero la versión de rsync instalada;
vagrant@ubuntu-jammy:~$ rsync --version rsync version 3.2.7 protocol version 31 ... |
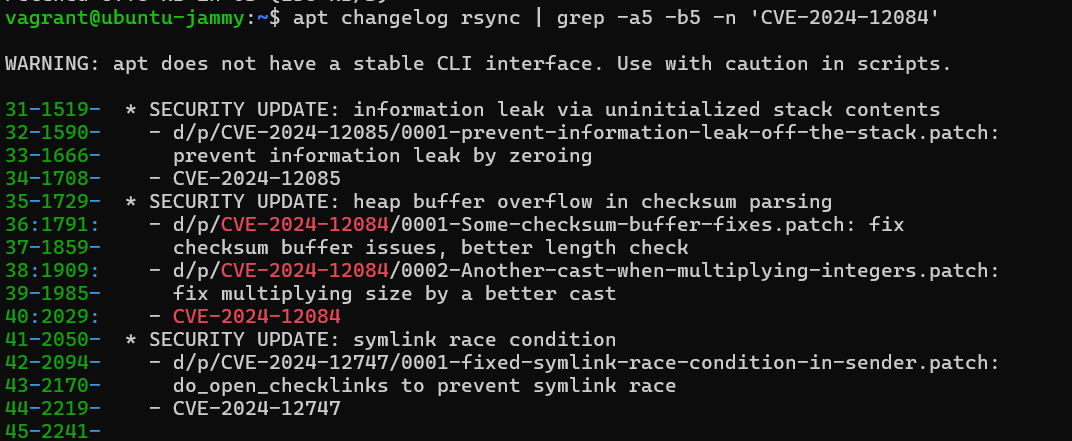
Muchos sistemas Linux utilizan una práctica llamada BACKPORTING que incorpora parches de seguridad en versiones antiguas. Es posible tener una versión inferior a 3.4.0 y que el sistema esté parcheado. Para averiguarlo examine el CHANGELOG del software afectado.
Sistemas Debian / Ubuntu y derivados:
$ apt changelog rsync | grep -a5 -b5 -n 'CVE-2024-12084' |
Sistemas RHEL / CentOs / Rocky y derivados:
$ rpm -qa --changelog rsync | grep -n -a5 -b5 'CVE-2024-12084' |
En la siguiente imagen se aprecia un Linux Ubuntu con rsync 3.2.7 con el parche incorporado, por lo tanto, no vulnerable.
(1) INCIBE; https://www.incibe.es/incibe-cert/alerta-temprana/avisos/multiples-vulnerabilidades-en-rsync
(2) CSIRT-CV https://www.csirtcv.gva.es/rsync-sufre-vulnerabilidades-criticas/
Seguir las prácticas de seguridad recomendadas ayuda a mitigar o eliminar este problema y otros de igual naturaleza que puedan surgir en el futuro.