
| Sugerencia |
|---|
Suscríbase a esta página de la wiki para recibir notificaciones cuando haya novedades (botón "Seguir(W)" en la barra de arriba). |
| Tabla de contenidos |
|---|
Actualización 9 - Enero
Nuestro servicio de escaneo de vulnerabilidades automático ya detecta y notifica esta vulnerabilidad. Puede comprobar si algún equipo bajo su responsabilidad está afectado comprobando los resultados del escaneo en la aplicación de inventario interno, y que la fecha de escaneo sea posterior al 9 de enero.
Si tiene dudas puede contactar con nosotros, vea la sección "Recibe asistencia" al final de este documento.
Gravedad y prioridad de la vulnerabilidad "MongoBleed"
Una reciente vulnerabilidad descubierta en Mongo permite el acceso a claves e información sensible de las instancias de Mongo. Esta vulnerabilidad tiene un exploit público (PoC) en Github y está siendo explotada en internet. En los avisos de CISA (EEUU) y CCN-CERT (AAPP españolas) se solicita su remediación inmediata.
Descripción breve de la vulnerabilidad:
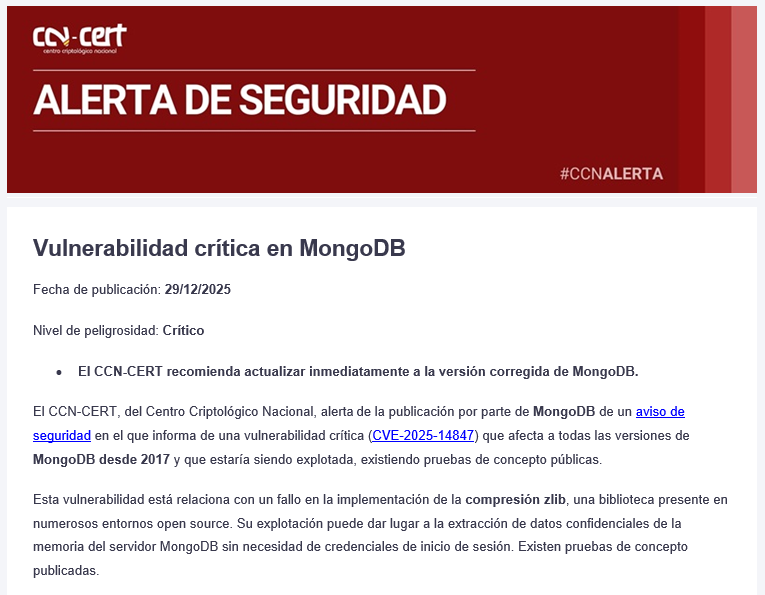
CVE-2025-14847 es una vulnerabilidad de fuga de memoria que afecta a instancias de MongoDB en las que está habilitada la compresión zlib. Un fallo en la forma en que MongoDB implementa la descompresión zlib podría permitir a atacantes no autenticados filtrar memoria no inicializada, la cual puede contener datos sensibles, incluidos credenciales, tokens de sesión y claves API.
Aunque la explotación requiere que la compresión zlib esté habilitada y que una versión vulnerable de MongoDB esté expuesta a Internet, ya han comenzado a aparecer informes de explotación activa en entornos reales.
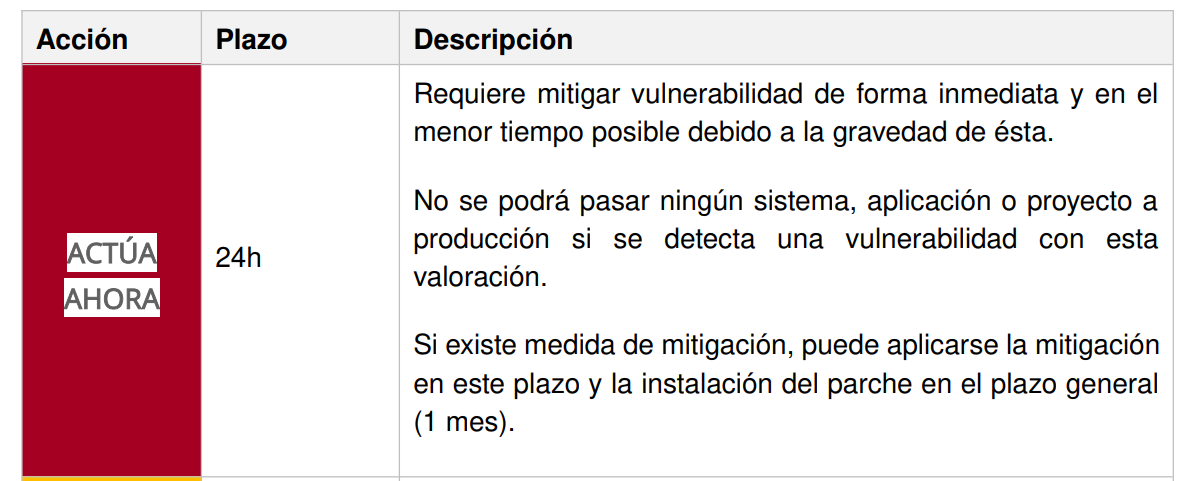
De acuerdo con el Según nuestro procedimiento de seguridad de gestión de parches y vulnerabilidades (véase https://www.upv.es/entidades/asic/normativa-interna/), la prioridad asignada a esta vulnerabilidad es ACTÚA AHORA (plazo 24h)se clasifica con prioridad ACTÚA AHORA, lo que implica que los responsables de los equipos tienen un plazo máximo de 24 horas para su resolución o mitigación.
Fuentes;
...
Utilice esta tabla para identificar las versiones MongoDB afectadas;
| Versiones MongoDB afectadas | Versiones MongoDB solucionadas |
|---|---|
| Upgrade to 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32, or 4.4.30. |
Fuente; https://jira.mongodb.org/browse/SERVER-115508
...
| Bloque de código | ||
|---|---|---|
| ||
cd "C:\Program Files\MongoDB\Server\7.0\bin" mongod --version |
Clientes Para obtener la versión de clientes MongoDB Linux y Windows; ¡NOTA! la vulnerabilidad sólo afecta al software de servidor, no al software de cliente MongoDB.
Shell moderno;
| Bloque de código | ||
|---|---|---|
| ||
mongosh --version |
...
Obtendrá la lista de equipos de su responsabilidad en los que se ha detectado una instancia de MongoDB;
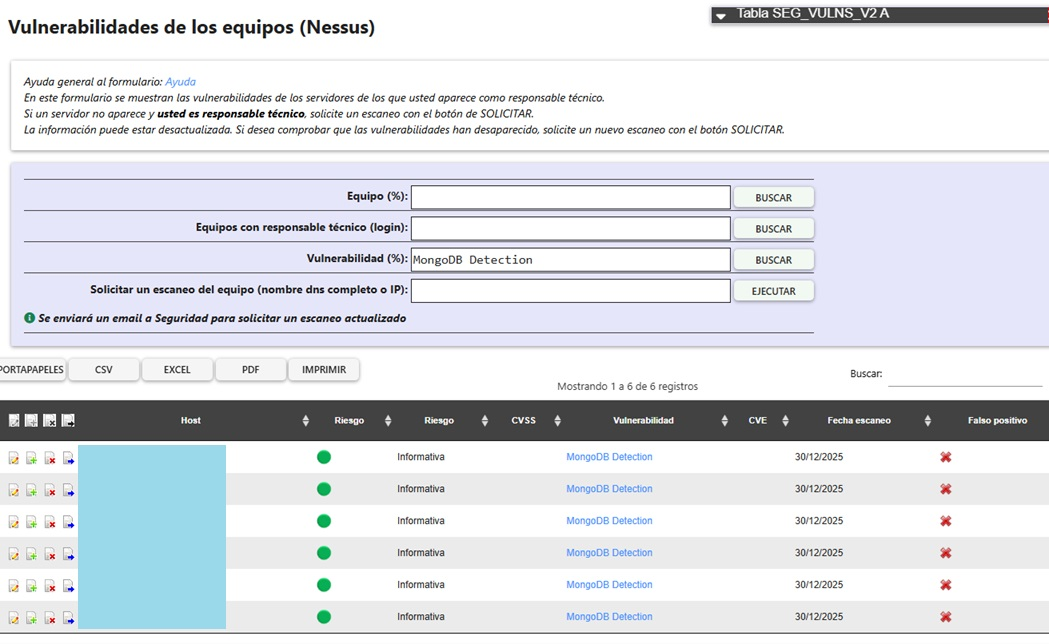
Acceda al detalle de la vulnerabilidad para comprobar si la versión está afectada por la vulnerabilidad;
...
Existe una medida de mitigación si la instalación de la actualización no es posible a corto plazo; consiste en deshabilitar la compresión zlib en el servidor.
Buenas prácticas de seguridad en MongoDB
Configurar MongoDB de forma segura ayuda a estar protegido contra ésta y otras vulnerabilidades que surjan en el futuro. Como mínimo, debe asegurarse de que:
- El acceso al panel de control de MongoDB no está publicado en un puerto abierto a internet.
- El acceso a MongoDb está restringido a determinadas IPs en una lista blanca (que incluye al escaneador de vulnerabilidades).
- El servidor MongoDB está configurado para exigir autenticación.
- Mantenga actualizados el sistema operativo del servidor y todo el software instalado en él.
Dedique un tiempo a revisar y aplicar los pasos de un checklist de seguridad;
https://www.mongodb.com/docs/manual/security/
https://mongodb-developer.github.io/security-basics-lab/docs/intro
https://www.compilenrun.com/docs/database/mongodb/mongodb-security/mongodb-security-checklist/
Recibe asistencia sobre este problema
| Section | |||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
|