
...
También se ha cofnirmado que Debian 13 está afectado. fuente; You can add Debian 13 / Trixie to your list btw · Issue #7 · V4bel/dirtyfrag
Debian
Ya hay disponibles parches para DebianDebian ya dispone de parches que resuelven la vulnerabilidad (a fecha de 9/05/2026)
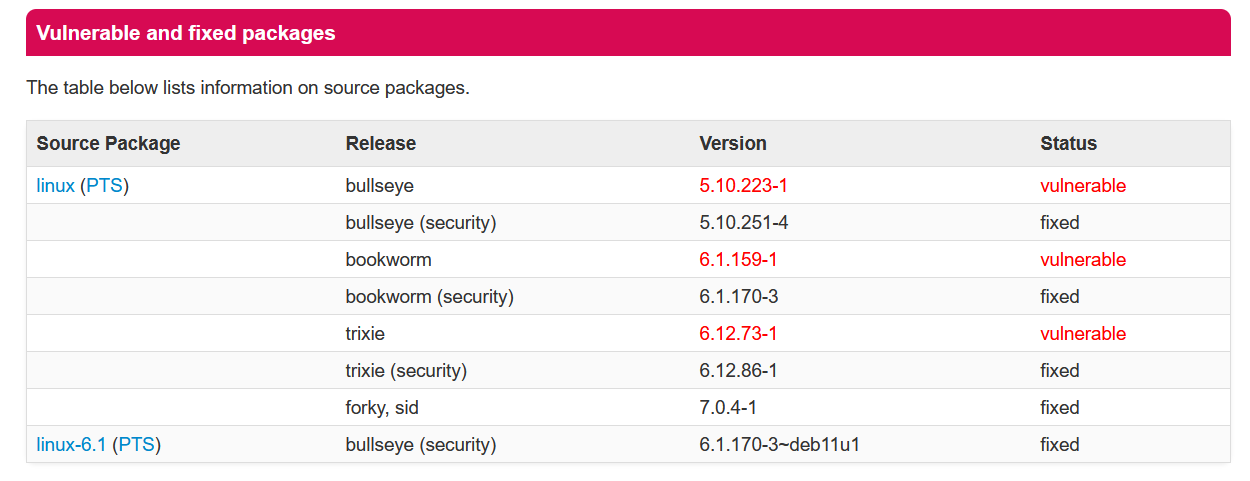
Fuente; https://security-tracker.debian.org/tracker/CVE-2026-43284
Posibles soluciones y migitaciones
| Advertencia |
|---|
Todas las distribuciones Linux con kernel actualizado posteriormente a 2017 están potencialmente afectadas. El parche de la vulnerabilidad anterior (Copy fail) NO protege automáticamente contra esta vulnerabilidad. |
Mitigación e IPSEC
| Nota |
|---|
Esta medida de mitigación afecta a los extremos de túneles IPSEC. |
Antes de aplicar ninguna medida de mitigación, compruebe que el sistema no es un terminador de túneles IPSEC con estos comandos:
| Bloque de código |
|---|
ip xfrm policy list 2>/dev/null | head
ss -tunap | grep -i rxrpc |
Si la salida no está vacía, la mitigación afectará a la funcionalidad de túnel IPSEC.
Mitigación
Esta medida de mitigación deshabilita los módulos que contienen el código vulnerable.
| Bloque de código |
|---|
sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true" |
...
Fuente: Dirty Frag [CVE Pending]: Mitigation and Kernel Update on CloudLinux
https://tuxcare.com/blog/dirty-frag-explained-linux-root-exploit-mitigation-patching-guide
Cómo aplicar el parche o la mitigación en VDI y Polilabs
...