
...
NOTA CONTENEDORES; los host y los contenedores tienen un aislamiento lógico de procesos, no físico; comparten el mismo kernel y una parte de la memoria ram (page cache). Por ello, un bug o un exploit a nivel de kernel puede escapar del aislamiento del contenedor y escalar a root en el host. Este método no es aplicable a servidores de máquinas virtuales, ya que no es posible escribir en la ram del host a partir de un exploit del sistema virtual.
Distribuciones afectadas
| Advertencia |
|---|
Todas las distribuciones Linux con kernel actualizado posteriormente a 2017 podrían ser vulnerables. |
...
También se ha cofnirmado que Debian 13 está afectado. fuente; You can add Debian 13 / Trixie to your list btw · Issue #7 · V4bel/dirtyfrag
Debian
Ya hay disponibles parches para Debian
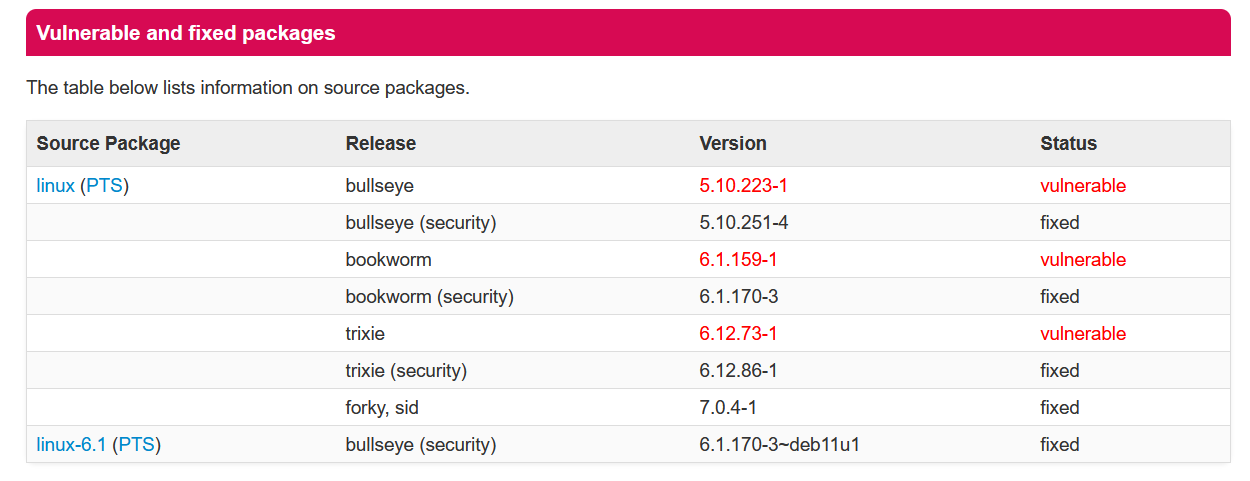
Fuente; https://security-tracker.debian.org/tracker/CVE-2026-43284
Posibles soluciones y migitaciones
...