
...
¡¡OJO!! Para las distribuciones Linux que usan backporting véase las instrucciones que siguen más adelante.
Distribuciones Ubuntu afectadas y OpenGnsys
Según la página oficial de Ubuntu (https://ubuntu.com/security/CVE-2024-120845), las distribuciones afectadas por este problema son;
...
- A día de hoy, no hay parche disponible para la versión oracular.
- 24.04 LTS y 22.04 LTS están afectadas pero disponen de un parche oficial de Ubuntu para resolver la vulnerabilidad.
- Versiones 20.04 LTS y anteriores no están afectadas por la vulnerabilidad.
Por lo tanto, la distribución La aplicación OpenGnsys está basada en Ubuntu 18.04 LTS, por lo que OpenGnsys no está afectada por la vulnerabilidad.
Solución
El fabricante de rsync ha publicado parches para esta vulnerabilidad. La solución consiste en instalar la última versión de rsync.
Ejemplo de cómo actualizar en Debian / Ubuntu y derivados:
| Bloque de código |
|---|
$ sudo apt update
$ sudo apt upgrade rsync -y |
Cómo actualizar en RHEL, CentOs, Rocky y derivados:
| Bloque de código |
|---|
[vagrant@Rocky9 ~]$ sudo dnf check-update
[vagrant@Rocky9 ~]$ sudo dnf update --security -y |
Distribuciones Red Hat
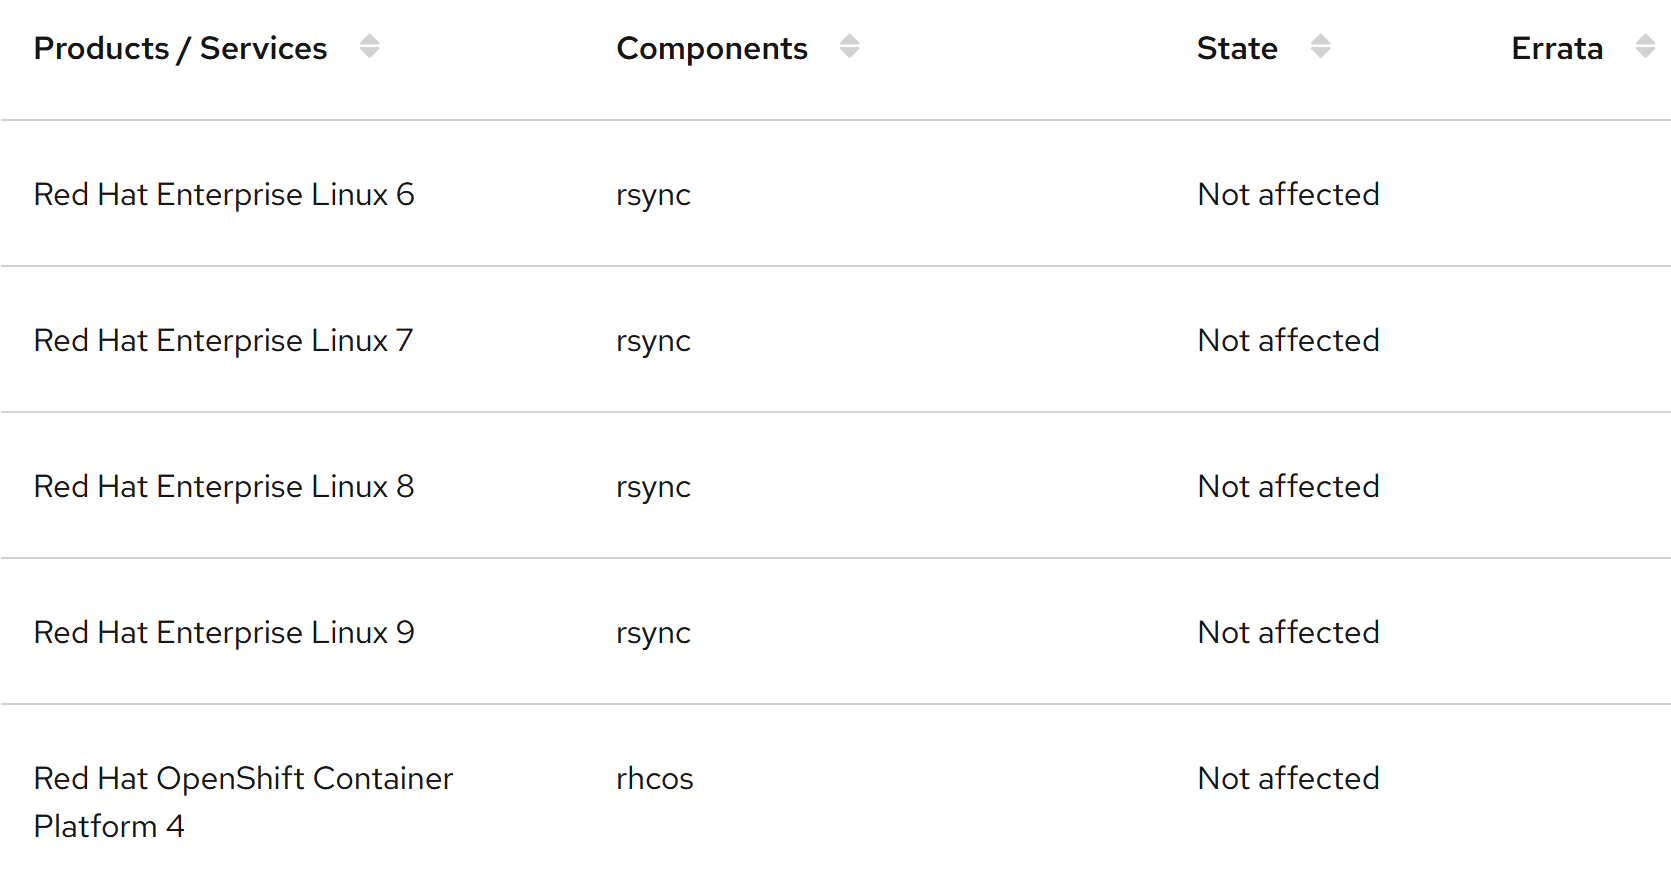
Según la página oficial de Red Hat (6), ninguna distribución Enterprise Linux Red Hat está afectada por la vulnerabilidad.
¿Cómo descubrir si mi sistema es vulnerable a CVE-2024-12084?
...
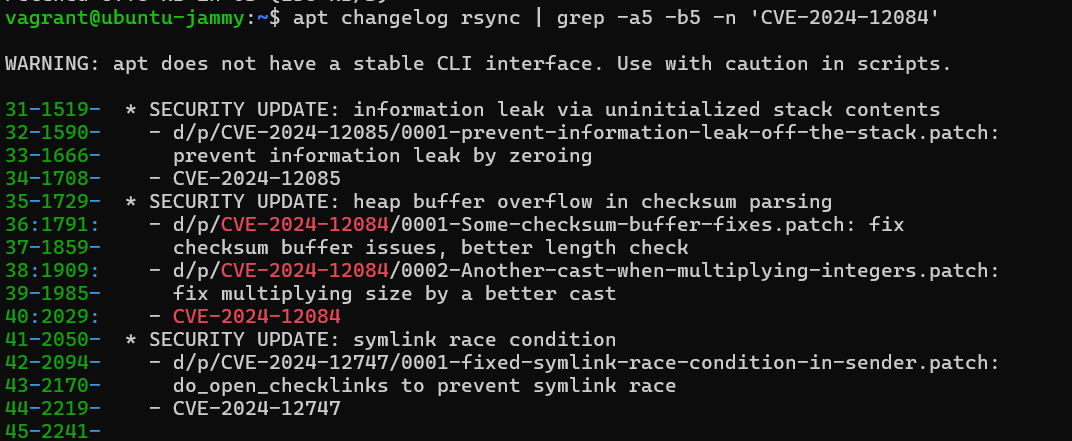
En la siguiente imagen se aprecia un Linux Ubuntu con rsync 3.2.7 con el parche incorporado, por lo tanto, no vulnerable.
Solución
El fabricante de rsync ha publicado parches para esta vulnerabilidad. La solución consiste en instalar la última versión de rsync.
Ejemplo de cómo actualizar en Debian / Ubuntu y derivados:
| Bloque de código |
|---|
$ sudo apt update
$ sudo apt upgrade rsync -y |
Cómo actualizar en RHEL, CentOs, Rocky y derivados:
| Bloque de código |
|---|
[vagrant@Rocky9 ~]$ sudo dnf check-update
[vagrant@Rocky9 ~]$ sudo dnf update --security -y |
Medidas de mitigación
Los servidores rsync se pueden configurar para exigir autenticación en todas las conexiones, denegando las conexiones de lectura anónimas. Esta configuración impide la explotación de la vulnerabilidad. Hay más detalles en (6).
Buenas prácticas de seguridad
Seguir las prácticas de seguridad recomendadas ayuda a mitigar o eliminar este problema y otros de igual naturaleza que puedan surgir en el futuro.
- Mantener los sistemas actualizados.
- Configurar el firewall para denegar el acceso a los puertos usados para rsync excepto para las IPs o subredes que lo usan.
- Configurar el daemon de Rsync para requerir credenciales de autenticación y deshabilitar las conexiones anónimas. Véase (6)
Referencias
(1) INCIBE; https://www.incibe.es/incibe-cert/alerta-temprana/avisos/multiples-vulnerabilidades-en-rsync
...
Buenas prácticas de seguridad
Seguir las prácticas de seguridad recomendadas ayuda a mitigar o eliminar este problema y otros de igual naturaleza que puedan surgir en el futuro.
...
(4) https://www.kb.cert.org/vuls/id/952657
(5) UBUNTU: https://ubuntu.com/security/CVE-2024-12084
(6) RED HAT https://access.redhat.com/security/cve/cve-2024-12084
...