
...
| Sugerencia | ||
|---|---|---|
| ||
SOLUCIONADO; rsync versión 3.4.0 (incluido) y posteriores |
¡¡OJO!! Para las distribuciones Linux que usan backporting véase las instrucciones que siguen más adelante.
Solución
El fabricante de rsync ha publicado parches para esta vulnerabilidad. La solución consiste en instalar la última versión de rsync.
Ejemplo de cómo actualizar en Debian / Ubuntu y derivados:
| Bloque de código |
|---|
$ sudo apt update
$ sudo apt upgrade rsync -y |
Cómo actualizar en RHEL, CentOs, Rocky y derivados:
| Bloque de código |
|---|
[vagrant@Rocky9 ~]$ sudo dnf check-update
[vagrant@Rocky9 ~]$ sudo dnf update --security -y |
¿Cómo descubrir si mi sistema es vulnerable a CVE-2024-12084?
...
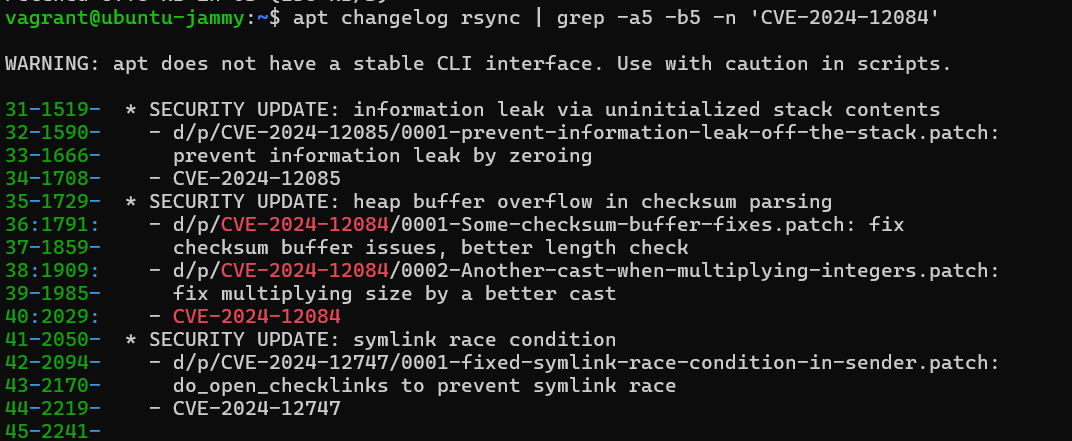
En la siguiente imagen se aprecia un Linux Ubuntu con rsync 3.2.7 con el parche incorporado, por lo tanto, no vulnerable.
Referencias
...